
}})
}})
}})
}})
}})
}})
Este 2026, el Centro Nacional de Ciberseguridad (CNCS) cumple ocho años controlando las amenazas de los ciberatacantes en República Dominicana. Diariamente, procesan cerca de 40 millones de eventos, y han atendido más de 2,000 incidentes en estos años. El reto para el Centro, en los próximos cinco años, asegura Carlos Leonardo, será “la computación cuántica”, para lo que se han anticipado con la creación del Instituto Criptográfico Nacional (ICN). “Este instituto lo que busca es adelantarse a esos riesgos que ya son evidentes, de esa tecnología emergente para fortalecer esos controles”.
Cuando Carlos Leonardo tenía solo 15 años, en San Pedro de Macorís, al terminar la secundaria, gozaba de una beca aprobada para estudiar medicina en la Universidad Central del Este (UCE), pero sus cinco mejores amigos estaban haciendo el proceso para inscribirse en la Pontificia Universidad Católica Madre y Maestra (PUCMM), en Santo Domingo.
“Y yo decía: ‘no quiero vivir en San Pedro de Macorís. En aquel momento, en la UCE, no daban Ingeniería en Sistema, ni daban Ciencias de Computación, así que me decidí por Ingeniería en Sistemas, porque en San Pedro no lo daban’”, recuerda Carlos Leonardo, al ser entrevistado por revista CONTACTO, en su despacho del Centro Nacional de Ciberseguridad.
En ese momento, dos de los amigos de Carlos, le contaron que tenían planificado venir a Santo Domingo, con el padre de uno de ellos, para hacer el proceso de inscripción.
“Y yo, sin pedir permiso, ¡me fui con ellos!… Gestioné todos los documentos que necesitaba, y vine a hacer mi proceso. Tomé mi examen de admisión, sin decir nada en mi casa. Y cuando me admitieron en la PUCMM, llegué a mi casa en San Pedro, y le dije a mi papá y a mi mamá: ‘tenemos un problema: me admitieron en una universidad en Santo Domingo, ¡y me voy a estudiar para la capital!”.
Carlos recuerda que les dio la noticia a sus padres a principio de agosto del año 2000, y a fin de mes, comenzaban las clases.
“Ellos tuvieron que buscar una tía donde me pudiera quedar en Santo Domingo. Mi mamá me hizo una compra, y yo traje hasta plátanos en una caja… Y así entré a la universidad, y comencé a trabajar desde el segundo semestre”, recuerda Carlos Leonardo.
Primero, Carlos trabajó en una empresa levantando procesos de calidad. Más adelante, entró a hacer su pasantía en CEMEX Dominicana, en el data center.
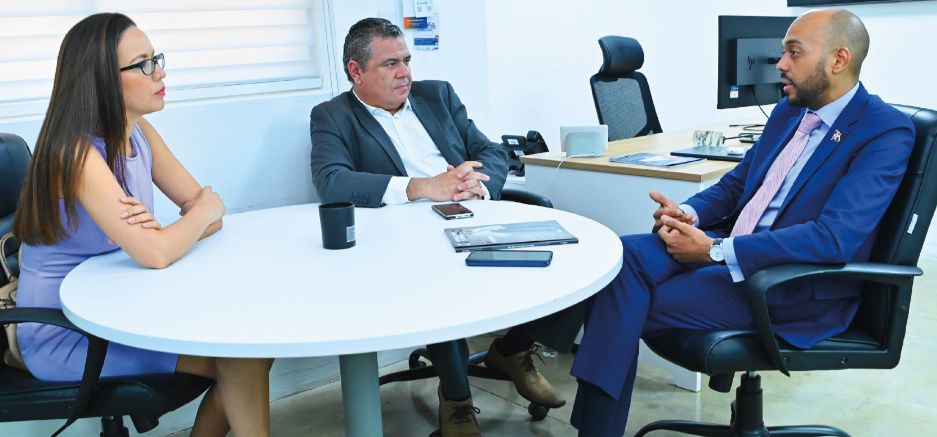
“Nunca en mi vida yo había estado dentro de un data center. Me impresionó la cantidad de equipos, los procesos, y cómo se manejaba una multinacional. Yo daba soporte técnico, y al llegar ahí, y encontrarme con el corazón de la operación de una multinacional, del cemento, del clinquer, de la importación, ¡fue impresionante!”.
Tras esa experiencia, siguió trabajando en temas de tecnología, en este caso, en el Grupo Acego.
“Ahí coincidí con un amigo, que también trabajaba en la Policía, y comenzó a contarme lo que se hacía en el DICAT (Departamento de Investigación de Crímenes y Delitos de Alta Tecnología). Me dijo que me podía llevar allá, y así fue. Me presentó al coronel Licu (Licurgo Yunes Pérez), y desde ese día, él me dijo: ‘te puedes quedar aquí como asimilado’”.
En breves palabras, así comenzó su carrera profesional en ingeniería en sistemas, tecnología, ciberseguridad y seguridad nacional, Carlos Leonardo, un dominicano que debería de ser el orgullo de muchos, hecho y formado en República Dominicana, con múltiples estudios en los últimos años en el país y el extranjero, y actual director ejecutivo del Centro Nacional de Ciberseguridad (CNCS), y director del Instituto Criptográfico Nacional (ICN).
Nada es coincidencia
Uno de los libros favoritos de Carlos Leonardo es: “Piense y Hágase Rico”, donde el mensaje se centra en que nada es coincidencia.
“A veces, uno dice: ‘mira, me cayó esto en las manos’, pero en realidad, eso es algo que tú estabas persiguiendo. Y de ahí fue que aprendí que el dinero no se persigue, porque yo te puedo decir que soy el vivo y fiel testimonio de que las puertas se van ‘abriendo solas’. Donde se te abrió una, crúzala, y las que se vayan abriendo, crúzalas también”.
Así terminó Carlos Leonardo en el Centro Nacional de Ciberseguridad. “En el DICAT, en la Policía, se armó una comisión para crear la Estrategia Nacional de Ciberseguridad, y yo tenía ese nivel de manejo, del relacionamiento con la gente, y Licu me dijo: ‘yo no voy a mandar un policía ‘cuadrao’. Y yo siempre he vestido formal, y eso me ayudó. Fuimos al Palacio Nacional, y me dio esa responsabilidad. Y así comienzo, en representación de la Policía, a armar la estrategia nacional de ciberseguridad.
Yo ayudé a escribir, junto con César Moliné, la descripción de los puestos del Centro Nacional de Ciberseguridad. Pero nunca me imaginé que estaba escribiendo el mío, y terminé ahí… Al final, cuando se armó todo y había que reclutar el personal, el ministro me preguntó: ‘¿Te quieres quedar?’. Y yo le dije: ‘nunca lo he hecho, pero vamos arriba’”.
RD se anticipa a la computación cuántica
Carlos, ¿cómo nace el Instituto Criptográfico Nacional?
“El Instituto Criptográfico Nacional surge como una necesidad de fortalecer la protección de la información
que se encuentra almacenada, en tránsito o procesada.
Desde hace tiempo, se hace necesario proteger los sistemas de información, la infraestructura tecnológica, y ahí hablamos puramente de ciberseguridad, de proteger esos activos contra las amenazas externa e internas.
Hoy, vemos cómo el avance de la tecnología nos lleva a tener que fortalecer los mecanismos de protección de la información. Actualmente, estamos hablando de computación cuántica, que abre la puerta a que personas puedan tener la capacidad de poder romper esos controles de seguridad, que tradicionalmente existen para garantizar la confidencialidad de la información.
El Instituto Criptográfico Nacional, lo que busca, es adelantarse a esos riesgos cuánticos, que ya son evidentes, de esa tecnología emergente para fortalecer esos controles.
Para que tengamos una idea, una contraseña compuesta por letras y números, actualmente, puede ser vulnerada. Las más robustas,
puede tardarse años en hacerlo, es decir, en descifrarla…
Al final del día, la contraseña no es más que combinaciones de códigos, de combinaciones de posibles caracteres que pueden ser descifrados haciendo muchas combinaciones posibles. Una contraseña que hoy en día tardaría hasta dos años en ser descifrada, con la computación cuántica, ¡podría tomar dos minutos!… Y eso nos pone en una posición donde la manera en cómo veíamos la encriptación, el cifrado de la data, que es hacerla no accesible para quien no tenga la llave, ya esos controles no son suficientes. Ese candado ya tiene una ‘llave’ que cualquiera puede utilizar.
Entonces, haciendo las paces con esa realidad, el Instituto Criptográfico Nacional busca fortalecer esos mecanismos, y reconociendo que en algún momento la data puede ser filtrada, pues, aunque sea filtrada, no pueda ser utilizada por quien no tenía ese permiso.
Hay otro componente importante del Instituto Criptográfico Nacional, y es que busca establecer un nivel de confianza con los proveedores de servicio con quienes negocia el Estado dominicano, por eso, trabaja de la mano con el Centro Nacional de Ciberseguridad.
Hoy en día, vivimos en una época donde la tercerización se ha hecho moda, y esa tercerización pone en las manos de posibles oferentes o proveedores, información que es interna de la organización, y se basa en una relación de confianza.
El Instituto Criptográfico Nacional busca garantizar que esos proveedores apliquen controles de seguridad de su lado, y de ahí, sale la certificación de proveedor de confianza, de que aquellos que transaccionan con el Estado, vienen y administran nuestros servidores, nuestras bases de datos… Entonces, ellos deben validar y certificar que pueden proteger esa información a la que están teniendo acceso. Es decir, no cuido ‘solamente mi casa’, si no que me aseguro de que el vecino también tenga su ‘casa asegurada’.
Buscamos también poder garantizar que los equipos que se utilizan: software, hardware, programas, servidores, todas esas cajas que hoy en día sirven para transmitir o intercambiar información, también sean de fabricantes confiables. Que hoy en día, los módulos, los componentes de seguridad que tengan esos dispositivos, no tengan ‘puertas traseras’, que no tengan brechas que, desde la fabricación y el diseño, pudieran ser explotables, y garantizar que ese fabricante implementa todos los mecanismos de calidad, de seguridad, en ese equipo para poder ser utilizado”.
¿Este Instituto es el primero en toda Latinoamérica?
“Sí, es el primero. Con mucho orgullo, digo que el Instituto Criptográfico Nacional (ICN) es el primero de Latinoamérica. Ahora, desde el punto de vista del Estado, de establecer la política pública de criptografía, por ejemplo, el Centro Nacional de Ciberseguridad tiene una estrategia de ciberseguridad que marca la hoja de ruta de cómo vamos, de todo lo que tenemos que hacer hacia el 2030 para proteger el Estado.
Mientras, que el Instituto Criptográfico tiene una política de criptografía que establece el estándar que debe de tener cada mecanismo tecnológico del Estado para proteger la información”.
¿Qué país les sirvió de inspiración para crear este instituto, ya que no existía ninguno en la región?
“Varios, porque, definitivamente, la rueda no se reinventa. De hecho, ese plan de acción, y esa homologación con esas mejores prácticas y lecciones aprendidas internacionales, la trajimos y la ‘aplatanamos’ a la República Dominicana.
Ahí, tenemos referentes internacionales de larga data, principalmente, socios estratégicos como Estados Unidos, con mecanismos que utiliza el departamento de National Security para poder garantizar la protección de los datos.
Tenemos también a Corea del Sur, que tiene muchísimos años ya implementando criptografía en todos los sistemas tecnológicos. Tenemos al Reino Unido, con bastante experiencia también y, por supuesto, con quien más hemos trabajado, es con el Centro Criptológico Nacional de España, quienes desde hace muchos años vienen lidiando con temas de terrorismo, con grupos como ETA, y esos grupos terroristas que interceptaban comunicaciones, como las máquinas de faxes, y las líneas telefónicas para poder tener información sensible y poder atacar. Interceptaban los medios de comunicación, o de transmisión de datos de los tráileres, por ejemplo. Vimos, en algún momento, como la estación de Atocha, en Madrid, fue afectada también por ese grupo, y desde allí, España comenzó a desarrollar mecanismos de protección criptográfica para proteger esas comunicaciones.
Entonces, todos esos países han desarrollado una estrategia sumamente interesante, basada en la experiencia, de la mano con la academia, porque para hablar de criptografía, hay que hablar de matemática aplicada, y para hablar de matemática aplicada, hay que traer matemática básica, y para hablar de matemática básica, hay que empezar a hablar de álgebra de Baldor. Y eso nos lleva a que, para poder hablar hoy de criptografía y fortalecer los mecanismos criptográficos del país, tenemos primero que fortalecer el sistema educativo, porque esos son los profesionales que van a desarrollar los protocolos, que van a desarrollar esos algoritmos, que van a proteger esos sistemas cuando la computación cuántica siga evolucionando. Hoy, la computación cuántica no está democratizada, porque los servidores cuánticos los tienen solo las grandes universidades, los centros de investigación de desarrollo, pero, ¿qué pasará dentro de 4 ó 5 años cuando la computación cuántica se pueda utilizar como utilizamos ChatGPT hoy? … Democratizado para todo el mundo, y que cualquiera pueda tener ese poder de cómputo”.
¿Y tú crees que va para allá la computación cuántica?
“Definitivamente, va para allá. Yo diría que, en no más de 4 ó 5 años, nosotros estaremos en una época en la que podamos utilizar la computación cuántica como utilizamos hoy la inteligencia artificial”.
Específicamente, ¿qué es la computación cuántica?
“Computación cuántica es la capacidad de poder procesar grandes cálculos, un gran volumen de datos, o de ejecutar operaciones matemáticas con mucha mayor velocidad.
Entonces, la criptografía son operaciones matemáticas a la inversa. Tú aplicas operaciones matemáticas para tener un número o un valor que no es legible para el ser humano, pero que tiene un valor detrás. Entonces, la desencriptación es la inversa de esa operación matemática. Como dije hace un momento, descifrar una contraseña de 12 caracteres, con números especiales, símbolos y demás, hoy en día, puede tardar dos años… Con computación cuántica, esas operaciones matemáticas, todos esos posibles cálculos, combinaciones posibles, puedes hacerlo en dos minutos”.
Carlos, dices que en 5 años podríamos estar enfrentándonos a la computación cuántica como usamos hoy ChatGPT. ¿Estaremos preparados para enfrentarla?
“Como país, creo que el mejor indicio de eso, es que estamos anticipándonos a ello. Hoy en día, sin tener esos retos en la puerta, estamos hablando 4 ó 5 años antes, y estando consciente en lo que representa desarrollar capacidades reales para protegernos, y estamos empezando ahora. Entonces, si hablamos de preparación, nosotros estamos tomando las medidas para cuando llegue el momento tener las capacidades, los conocimientos, los profesionales y los lineamientos listos”.
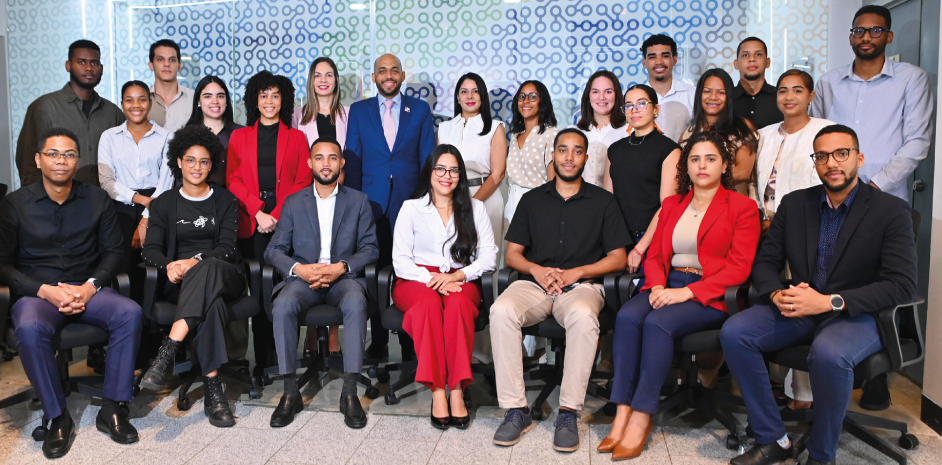
Los profesionales del ICN
Carlos, ¿qué tipo de profesionales tienes hoy en el Instituto o cuáles necesitas?
“Vamos a separarlo: ciberseguridad podemos decir que no es una clase ya superada, pero es una asignatura que ya la comprendemos. En criptografía, necesitamos parte de esos profesionales que ya saben de ciberseguridad, pero necesitamos un grupo de profesionales que complementen, que sean multidisciplinario: matemáticos, personas que dominen la matemática pura y simple, pero estamos hablando de matemática aplicada, de personas que hacer una integral o limitar hacia el infinito, como veíamos en cálculo 3, que sea como sumar 2+2. Ese es el primer tipo de profesional que necesitamos.
Segundo, personas que conozcan muy bien de procesos internos, de cómo funcionan las computadoras y los mecanismos de seguridad.
Tercero, de estándares, porque hoy en día, lo que estamos utilizando como normativa, son estándares que ya existen, y cada día esos estándares van actualizándose con tecnología que debe de sustituirse por la anterior. Hace 10 años, el algoritmo de cifrado más común utilizado internacionalmente se llamaba MD5, y hoy en día, el MD5 te lo descifra mi hijo, que tiene 15 años. Entonces, ya no se puede utilizar, porque es un algoritmo vulnerable. Ya estamos hablando de Sha 256, Sha 512, que hoy los consideramos irrompibles, pero que están en riesgo ante la computación cuántica. Entonces, ya tenemos que comenzar a desarrollar algoritmos que sean anti la computación cuántica”.
¿Hacia dónde vamos con instituciones como el Centro de Ciberseguridad y el Instituto Criptográfico?
“Esa es una pregunta excelente, porque, de hecho, no me puedo quedar con ese mérito. La idea, y la visión, de poder preparar el país en ese sentido, fue del licenciado Luis Soto, director de la DNI. Ese organismo, lo que busca, es desarrollar las capacidades para proteger a actores estatales, y que terceros no accedan a la información sensible de nuestro país.
Entonces, tanto el Centro Nacional de Ciberseguridad, como el Instituto Criptográfico Nacional, reportamos al DNI, porque hemos considerado la ciberseguridad como un asunto de seguridad nacional, como un asunto de soberanía, de garantizar la protección y la data de los ciudadanos”.
8 años del Centro Nacional de Ciberseguridad
Carlos, a diez años de la creación del Centro Nacional de Ciberseguridad, ¿hay más vulnerabilidad?, ¿cuántas amenazas reciben anualmente?
“Nosotros estamos más vulnerables, porque hay mayor transformación digital. Entonces, a mayor exposición, lógicamente, las vulnerabilidades aumentan. Hoy en día, la transformación digital va tan rápido que los mismos productos que se desarrollan, los softwares, los programas, las aplicaciones, tienen una demanda de ponerse en producción tan rápido que no necesariamente se maduran en términos de ciberseguridad.
Entonces, la exposición y la vulnerabilidad aumenta precisamente por eso.
Segundo, porque, hoy en día, capacidades como inteligencia artificial, permite que los malos puedan potencializar lo que anteriormente hacían. Nosotros, como usuarios, a veces no ayudamos porque todo lo publicamos en las redes sociales y tenemos una mayor exposición a toda la información. Y en cuanto a que estamos más protegidos, sí, ¿por qué? Porque entendemos el riesgo, los incidentes siempre van a ocurrir. El tema es ¿cuándo van a ocurrir?, y la capacidad que tenemos para responder a ello de manera oportuna.
La diferencia sobre qué tan preparados estamos, la marca en que, si un incidente ocurre hoy, anteriormente tardábamos una semana en volver a poner en producción ese servicio gubernamental. Sin embargo, hoy podemos hacerlo en 8 horas. Entonces, podemos decir, ¡lo logramos!
Y tengo dos ejemplos: el 26 de diciembre 2020, fue afectada por un malware la Dirección General el Presupuesto. ¡El presupuesto nacional se detuvo por 45 días!… Seis años después, tuvimos un incidente, hace dos meses y medio, que nos llamaron a las 10:00 de la noche, de una entidad que vamos a decir es relativamente crítica o sensible, sobre todo, por el impacto que puede tener mediáticamente hacia afuera… A las 10:00 de la noche entramos a apoyarlos, y cuando los colaboradores entraron a trabajar a las 8:00 de la mañana, ni siquiera se enteraron que la institución estuvo casi secuestrada durante toda la noche”.
¿Por qué tienen esa velocidad ahora?
“Lecciones aprendidas, capacidad y preparación del equipo. Antes, lo que hacía una persona, hoy se replica esa capacidad en seis más, y se apoyan unos con otros. Ahora, tenemos jóvenes que son especialistas en cada una de las disciplinas de la ciberseguridad, además, la colaboración internacional se ha fortalecido.
Yo te puedo decir, que de las 10:00 de la noche a las 5:30 de la mañana que terminamos, logramos recuperar la operación, no se perdió data, no se pagó rescate, y todo pudo funcionar a las 8:00 de la mañana”.
Carlos, ¿qué cantidad de ataques ustedes pueden frustrar antes de que se ejecuten?
“Nosotros procesamos cerca de 40 millones de eventos por día. Hemos atendido más de 2,000 incidentes en estos últimos 8 ó 9 años.
Esos 2,000 incidentes han tenido un impacto, y hemos tenido que entrar como los bomberos a resolver. Ahora bien, intentos de ataque que hemos identificado, y hemos detenido, cerramos el 2025 con 481 millones de ataques detenidos por el Centro Nacional de Ciberseguridad.
Por eso, yo digo que la contienda no es justa, porque los ciberatacantes tienen 481 millones de oportunidades para intentarlo y equivocarse, y nosotros ninguna. Con una sola de esas que se filtre, ya tenemos que dar una respuesta. Eso representa un aumento de un 115%, aproximadamente, con relación al 2024, donde fueron 275 millones”.
¿Con cuánto personal?
“En total, con 15 personas, que trabajamos 24/7”.
¿Cuántas personas realmente necesitan ustedes para hacer este trabajo?
“Yo pienso que, la manera correcta de implementar la inteligencia artificial, no es sustituir a las personas, sino de potencializar lo que ya hacen. Hace dos años, yo te diría, necesitábamos 100 personas para que todo el mundo pudiese tener su día libre, para que se puedan desconectar. Estos jóvenes, a las 4:00 de la mañana, uno los llama, y a las 4:00 de la mañana, alguien dice: ‘yo voy’. Entonces, te diría que hace dos años necesitábamos 100 personas, y hoy con 25 tenemos, y con el aprovechamiento de la IA, podemos hacerlo… De hecho, lo estamos haciendo. Anteriormente, nosotros tardamos unos 25 a 30 minutos, o una hora, para identificar algo que se generara y que un analista pudiera tener acción, y a veces, casi 24 horas para que luego del análisis pudiera decir sí, esto es bueno o no. Hoy en día, se está tardando 15 minutos, con un veredicto de esto es malo o no es malo.
¿Qué nos ha permitido eso? Que antes, el que solamente estaba abriendo alerta y cerrado alerta, hoy en día eso se lo delegamos a la IA, y todo el mundo que antes era nivel 1 y nivel 2, ahora está obligado a ser nivel 3, porque ya nivel 1 y nivel 2, lo tiene la IA”.
Ley de Ciberseguridad
Carlos, hoy todavía no se promulgan las leyes de ciberseguridad.
“Todavía no se promulga la Ley de Ciberseguridad, a pesar de que hay consenso. Todo el mundo está de acuerdo en que se necesita esta ley”.
¿Qué hace falta?
“Por ejemplo, nosotros dependemos de seguridad nacional. La ley de Administración Pública establece que todo organismo como este, descentralizado, necesita depender de un ministerio. Habría que crear un ministerio nuevo para eso.
Nosotros, les ofrecemos servicios a 326 instituciones del Estado, con nuestra tecnología, de forma gratuita.
Cualquier institución que me diga: ‘ahora vamos a poner todos los sistemas para que ustedes lo protejan’, eso para nosotros es bueno, porque tenemos más capacidad de protegerlo, pero tenemos que buscar recursos.
Entonces, lo que nos habilitaría la ley, de hecho, está establecido así en el borrador, es que podamos armar una economía de escala, donde entre todos lo forjemos. Con el 0.5% del presupuesto, protegemos al país completo”.
¿Qué mensaje le enviarías a los legisladores, que estamos esperando hace dos años por esa ley?
“Que no esperemos que nos pase como a Costa Rica, que hoy, con orgullo, exhiben las cicatrices, pero definitivamente, pasaron un momento difícil y entendieron que la ciberseguridad no es un asunto técnico. En el momento en que todos los servicios de salud, que estaban digitalizado con el expediente único de salud, se detuvieron, nadie pudo atender consultas médicas que tenían agendadas, los pensionados no podían cobrar. El colaborador público no podía cobrar, las autorizaciones médicas, los seguros no podían ejecutarse, o sea, ahí ves cuál es el impacto
que tienen esos ataques en la gente.
Yo diría: ‘aprendamos por la experiencia de otros, y no aprendamos cuando nos pase’”.
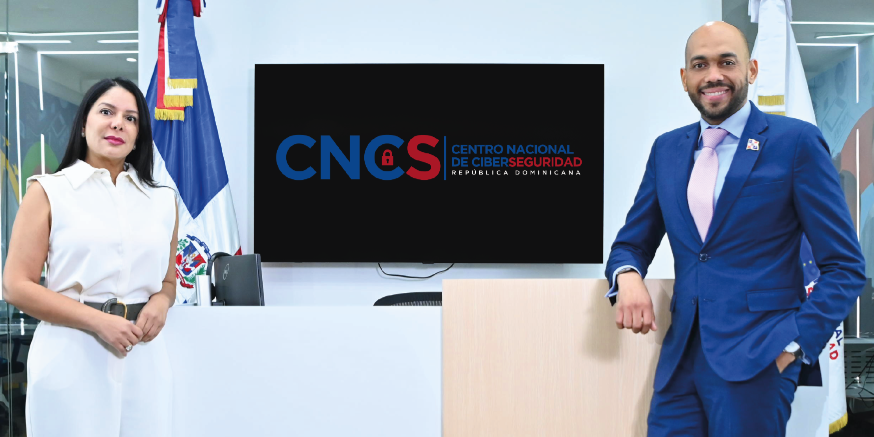
Carlos Leonardo, El Líder
Carlos, ¿qué siente este petromacorisano, de 42 años, que luego de entrar un día a un data center, hoy dirige las dos entidades más avanzadas en todo lo que tiene que ver con ciberseguridad?
“Yo siento, en una palabra, satisfacción. Satisfacción, que no requiere reconocimiento. ¿Por qué? Yo llego a mi casa tipo 10 u 11:00 de la noche todos los días; tengo 3 hijos, de 15, 10 y 6 años, y el hecho de verlos dormir tranquilos, ellos ni siquiera se enteran que hay X cantidad de personas que están abusando de niños en línea, jugando Roblox. Claro, ellos juegan Roblox, entran ahí, pero ni siquiera se enteran de que en algún momento estuvieron en peligro. Sí, tienen la prevención y el entendimiento de los riesgos, porque me encargo de hacer mucho eso. Pero me da satisfacción, no solamente por ellos, sino que las personas se sientan seguras de algo que ni siquiera se enteraron que de verdad estaban en peligro.
Es un sentimiento del deber cumplido, pero que todavía no termina. Yo creo que, en cada fase, digo: ‘terminé esto, ahora vamos a la otra, y a la otra’”.
¿En qué momento de su carrera profesional se encuentra hoy Carlos Leonado?
“En el momento de compartir y de transferir conocimiento a todo el que pueda. En el momento de clonarme, a lograr tener 10, 15, 20 cargos. No porque sea el que más sabe, sino porque pueda transmitir esa pasión con la que se hacen las cosas. Ese sentimiento de lograr dejar cosas que trasciendan a nuestra presencia o el paso por las instituciones, porque la verdad, que una de las cosas que más satisfacción me daría es que, 10 años después, no importa dónde me encuentre, esto siga funcionando igual, con o sin mí. Entonces, eso es lo que debemos de tratar de construir”.
Central: 809-622-4983
Dusan Piña. Presidente y Director.
Contacto: dusanpina@revistacontactord.com
809-697-7585
Haydée Ramírez. Vicepresidenta y subdirectora.
Contacto: hramirez@revistacontactord.com
809-729-8980

Forma de pago: transferencia o depósito en el banco BHD León a la cuenta 27190380011


}})
