

}})
}})
}})
}})
}})
}})
Cada vez que un ciudadano entrega su cédula, su dirección o su historial en una ventanilla pública, no está regalando esa información: la está confiando. Ese matiz, que parece semántico, es en realidad el corazón de la protección de datos en el Estado. Las instituciones no son dueñas de los datos que custodian, son depositarias de una confianza que el ciudadano no puede retirar, porque no puede dejar de usar los servicios públicos.
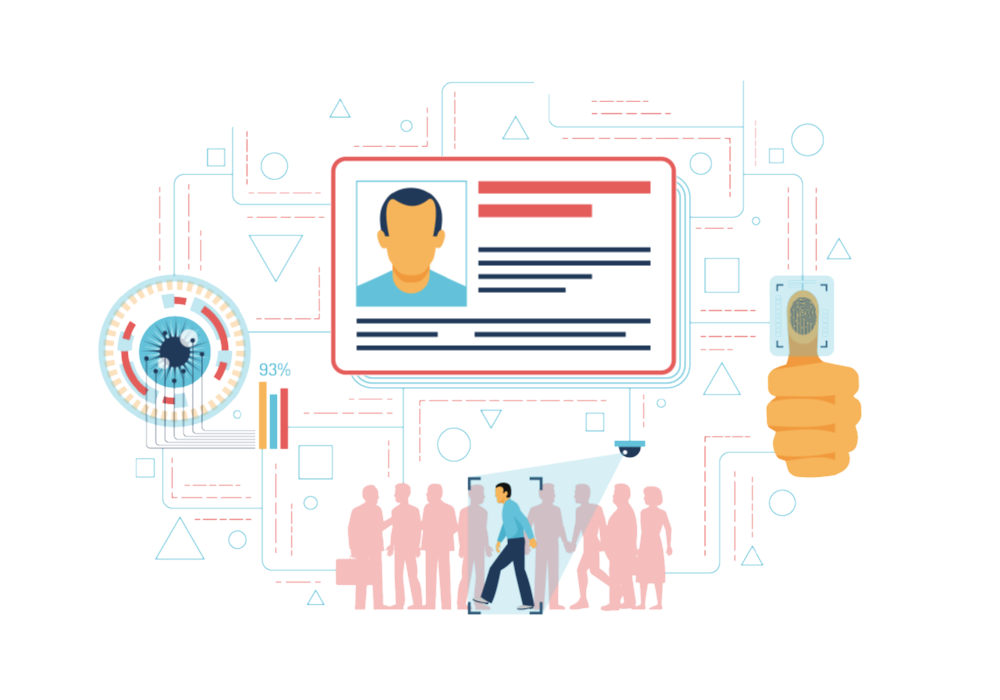
En las últimas semanas, los equipos de respuesta a incidentes de la región han visto crecer un patrón que conviene nombrar sin alarmismo: ofertas en foros criminales de bases de datos presuntamente extraídas de instituciones públicas, no mediante ataques sofisticados, sino a través de interfaces de consulta, las llamadas API, que respondían a cualquiera que supiera preguntar. Más allá de si cada caso se confirma o no, la lección es la misma: la puerta de entrada ya no es solo el servidor, es el servicio.
La interoperabilidad entre instituciones es una conquista del Estado digital dominicano y nadie debería proponer retroceder. Que una entidad consulte a otra en segundos evita filas, copias y trámites repetidos. Pero toda interfaz que expone datos personales hereda una obligación: autenticar a quien consulta, limitar qué devuelve, registrar quién preguntó, y detectar cuándo alguien pregunta demasiado. Una API sin estos controles no es un servicio público, es un punto de fuga con firma institucional.
La Ley 172-13, sobre Protección de Datos de Carácter Personal, establece el principio y fija responsabilidades. Sin embargo, la protección real no ocurre en el texto legal, sino en el diseño. Protección desde el diseño significa que la pregunta de quién puede ver este dato, y para qué se responde antes de escribir la primera línea de código, no después del primer incidente. Significa también que el dato que no se necesita no se recolecta, y el que ya cumplió su propósito, no se conserva indefinidamente.
Desde el Centro Nacional de Ciberseguridad, vemos tres responsabilidades concretas para cada institución. La primera, es conocer su inventario: qué sistemas exponen datos personales, a quién y por qué canal. No se puede proteger lo que no se ha contado. La segunda, es tratar los reportes de vulnerabilidades como un servicio a la institución, y no como una amenaza. Cuando un investigador avisa que una interfaz entrega datos sin autenticación, el reloj corre a favor de quien corrige rápido y en contra de quien discute primero. La tercera, es practicar la transparencia: notificar a tiempo, a los afectados y a las autoridades, es la diferencia entre un incidente gestionado
y una crisis de confianza.
Hay una dimensión que a veces se olvida. Cuando los datos de un ciudadano terminan en manos equivocadas, la institución pierde reputación, pero el ciudadano pierde algo que no se restituye con un comunicado: su identidad queda expuesta para estafas, suplantaciones y extorsiones durante años. Por eso, el deber de custodia no es un asunto técnico delegable al departamento de tecnología: es una responsabilidad de dirección, con el mismo peso que la ejecución presupuestaria o la rendición de cuentas.
El Estado digital que queremos no se mide solo por cuántos servicios están en línea, sino por cuánta confianza puede sostener. Cada dato que custodiamos es una promesa hecha a una persona concreta. Cumplirla exige inventario, diseño, respuesta rápida y transparencia. Y exige, sobre todo, recordar que los datos del ciudadano nunca fueron de la institución.
Central: 809-622-4983
Dusan Piña. Presidente y Director.
Contacto: dusanpina@revistacontactord.com
809-697-7585
Haydée Ramírez. Vicepresidenta y subdirectora.
Contacto: hramirez@revistacontactord.com
809-729-8980

Forma de pago: transferencia o depósito en el banco BHD León a la cuenta 27190380011


}})
